
 ΑΡΧΙΚΗ


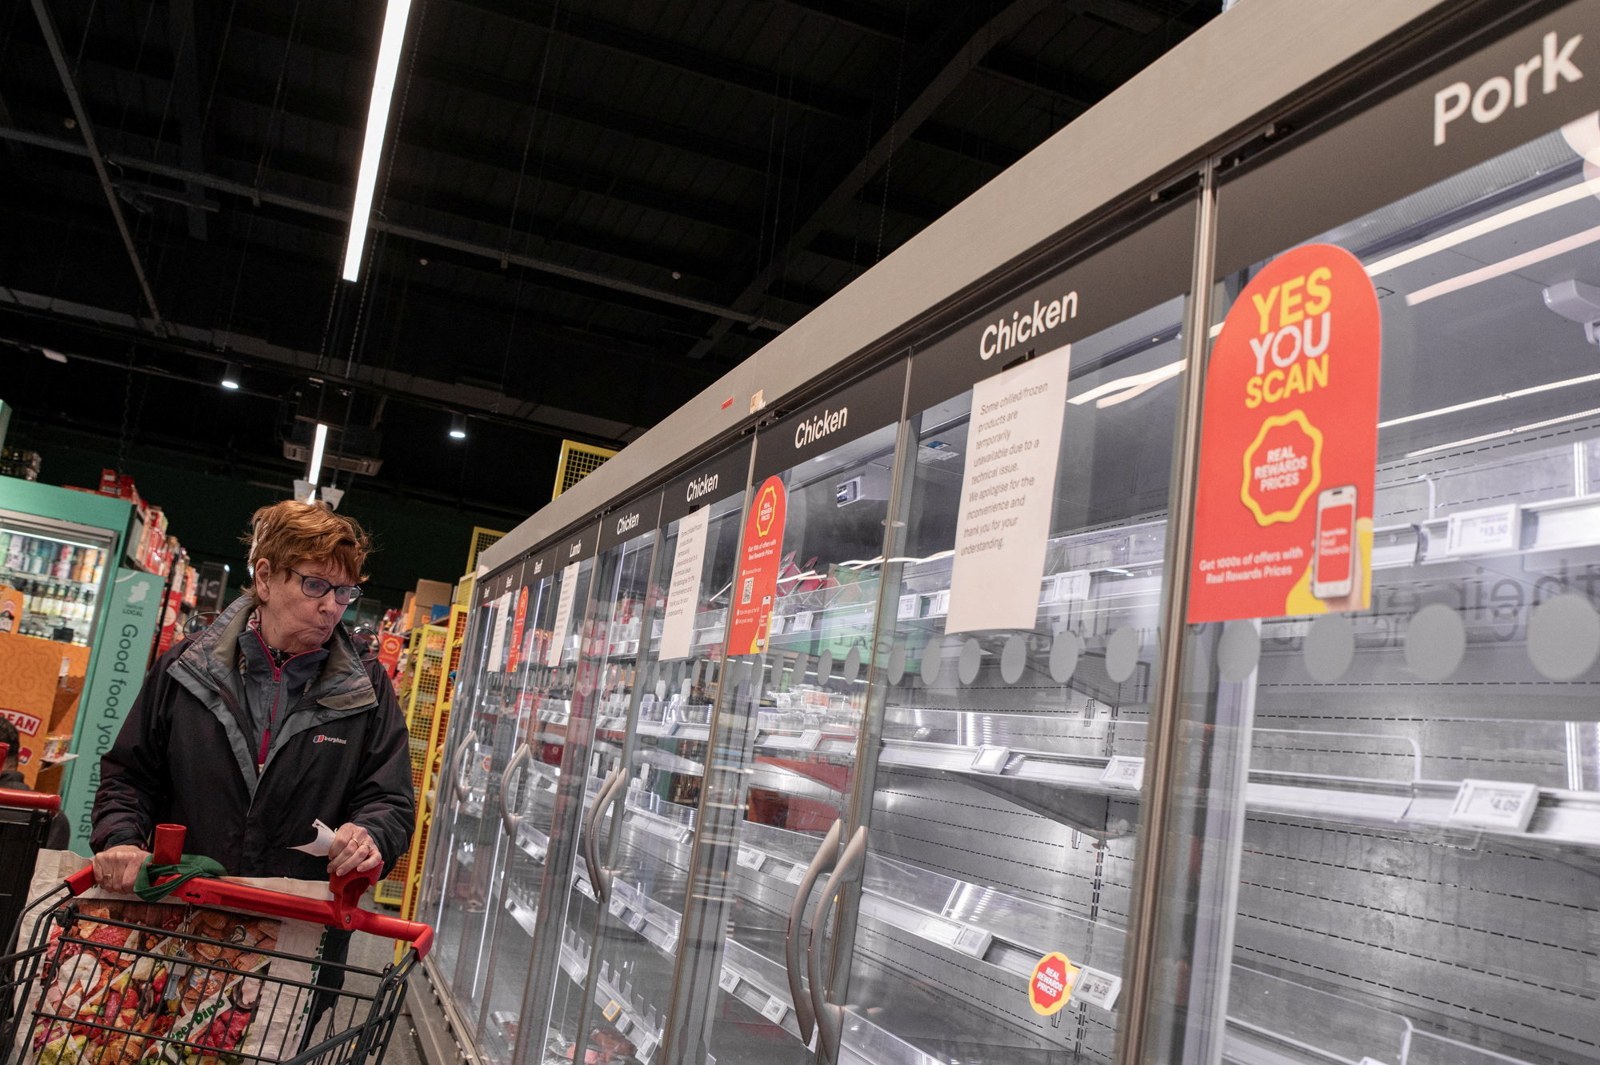
Η γαλλική κυβέρνηση καταλογίζει στους Φρουρούς της Επανάστασης την κυβερνοεπίθεση της 12ης Οκτωβρίου εναντίον ψυγείων σε σουπερμάρκετ της χώρας. Ο υπουργός Εξωτερικών, Ζαν-Νοέλ Μπαρό, δήλωσε ότι το Ιράν θα έχει συνέπειες και ότι θα επιβληθούν κυρώσεις «σε ευρωπαϊκή κλίμακα».
Περισσότερα από 700 καταστήματα βρέθηκαν στο στόχαστρο. Οι δράστες επικεντρώθηκαν στους μηχανισμούς απόψυξης, με στόχο να ανεβάσουν τη θερμοκρασία των συσκευών. Ο Γάλλος υπουργός Εξωτερικών υποστήριξε ότι μπορεί να επιβεβαιώσει πως την ευθύνη φέρουν οι Φρουροί της Επανάστασης του Ιράν και χαρακτήρισε την ενέργεια επίθεση πρωτοφανούς μεγέθους και εξίσου πρωτοφανούς σφοδρότητας.
Κλήθηκε ο πρέσβης του Ιράν για εξηγήσεις
Ο Μπαρό ανέφερε ακόμη ότι την ίδια ημέρα κλήθηκε ο πρεσβευτής του Ιράν στη Γαλλία, κίνηση που περιέγραψε ως το ελάχιστο δυνατό, ώστε να διατυπωθεί πολύ έντονη διαμαρτυρία για την εξαιρετικά σοβαρή πράξη. Προσέθεσε ότι θα υιοθετηθούν κυρώσεις σε ευρωπαϊκή κλίμακα κατά όλων όσοι ευθύνονται για την επίθεση.
Παράλληλα, η εισαγγελία του Παρισιού έκανε γνωστό ότι ζήτησε διεθνή εντάλματα σύλληψης σε βάρος του επικεφαλής της Σαχίντ Καβέχ και δύο βοηθών του. Η Σαχίντ Καβέχ είναι ομάδα του κυβερνοχώρου συνδεδεμένη με τους Φρουρούς της Επανάστασης, την οποία η γαλλική κυβέρνηση θεωρεί υπεύθυνη για την επίθεση στα ψυγεία.
Η εισαγγελέας του Παρισιού, Λορ Μπεκιού, διευκρίνισε ότι η δικαστική διερεύνηση έχει ανοίξει εις βάρος του επικεφαλής της ιρανικής ομάδας «Shahid Kaveh». Την περιέγραψε ως μονάδα κυβερνοεπιθέσεων συνδεδεμένη με το Κέντρο Ηλεκτρονικών και Κυβερνοεπιχειρήσεων των Φρουρών της Επανάστασης (IRGC-CEC). Στο ίδιο πλαίσιο ερευνώνται οι δύο υπαρχηγοί του και κάθε άλλο πρόσωπο που μπορεί να ταυτοποιηθεί.
Η ίδια ανέφερε ότι η έρευνα, με στήριξη εξειδικευμένων υπηρεσιών του κράτους, εντόπισε τρόπο δράσης χαρακτηριστικό της μονάδας αυτής. Περιλαμβάνει χρήση της περσικής γλώσσας (φαρσί) και διευθύνσεις IP που παραπέμπουν σε τερματικά στο Ιράν.
Ελλιπής εφαρμογή ενημερώσεων στο λογισμικό
Από το βράδυ της Κυριακής 12 Οκτωβρίου έως τη Δευτέρα 13 Οκτωβρίου, εκατοντάδες σουπερμάρκετ και αλυσίδες λιανικού εμπορίου δέχθηκαν κυβερνοεπιθέσεις. Πλήγμα δέχθηκε το λογισμικό με το οποίο ελέγχονται απομακρυσμένα τα συστήματα ψύξης ορισμένων ψυγείων και καταψυκτών. Οι δράστες στόχευσαν την απόψυξη των μονάδων και η θερμοκρασία ανέβηκε, σε μερικές περιπτώσεις έως και τους 50°C (122°F). Αποτέλεσμα ήταν να καταστραφούν χιλιάδες ευπαθή προϊόντα.
Η πύλη εισόδου εντοπίστηκε σύντομα: λογισμικό ελέγχου που πουλά στην αγορά η δανέζικη Danfoss. Από την εταιρεία επισημάνθηκε ότι οι επιθέσεις άγγιξαν μόνο παλαιότερες εκδόσεις, δηλαδή όσες οι χρήστες δεν είχαν ενημερώσει ή είχαν ήδη καταστεί παρωχημένες.
Την επόμενη νύχτα, μικρότερης κλίμακας επίθεση έπληξε άλλα σουπερμάρκετ, με εξοπλισμό αυτή τη φορά της Dixell, εταιρείας διαφορετικής από την Danfoss. Δεν είναι σαφές αν και εκείνη η ενέργεια αποδίδεται στους ίδιους χάκερ.
Το δεύτερο κύμα στα ψυγεία σουπερμάρκετ
Παραμένει ουσιώδες ερώτημα για το από πού προήλθε δεύτερο κύμα επιθέσεων, τη νύχτα της 1ης προς τη 2η Νοεμβρίου. Εκατοντάδες ψυγεία επηρεάστηκαν, ξανά μέσω λογισμικού της Danfoss, σε αρκετές χώρες, μεταξύ των οποίων η Σουηδία και το Βέλγιο. Ο πανικός στα σουπερμάρκετ επέστρεψε. Ταυτόχρονα, χτύπημα δέχθηκε και ο εξοπλισμός ψύξης του Γαλλικού Οργανισμού Αίματος (EFS).
Λίγες ημέρες μετά, την ευθύνη για το δεύτερο κύμα διεκδίκησε φιλορωσική ομάδα που συνδέεται με το Κρεμλίνο. Η ομάδα κατά κανόνα εξαπολύει επιθέσεις άρνησης παροχής υπηρεσιών (DDoS) μικρής κλίμακας και περιορισμένης βαρύτητας, και οι ισχυρισμοί της χρειάζεται συχνά να αντιμετωπίζονται με επιφύλαξη. Εδώ ο ισχυρισμός εμφανίζεται ακόμη πιο αβάσιμος, αφού, σε αντίθεση με ό,τι συνηθίζει, δεν έδωσε στη δημοσιότητα στιγμιότυπα οθόνης ή βίντεο που να δείχνουν την παραβίαση ή την πράξη δολιοφθοράς.








 Γέφυρα Ρίου - Αντιρρίου: Δείτε πώς κατασκευάστηκε η μεγαλύτερη καλωδιωτή γέφυρα του κόσμου


 Ειδήσεις
 Copyright 2010-2026 © pentelikonews.gr
